
很多人把DMA当成“最稳”的代名词,其实它解决的只有一个问题:让辅助程序不出现在游戏所在的那台电脑上。这一点确实绕开了大量基于进程扫描的检测,但它既不能让你的准星轨迹变得像人,也挡不住反作弊从PCIe总线这一侧去认硬件。理解了这个边界,就能明白为什么一套做得扎实的纯软件辅助,在单机上同样可以长期稳定运行。
DMA是怎么工作的
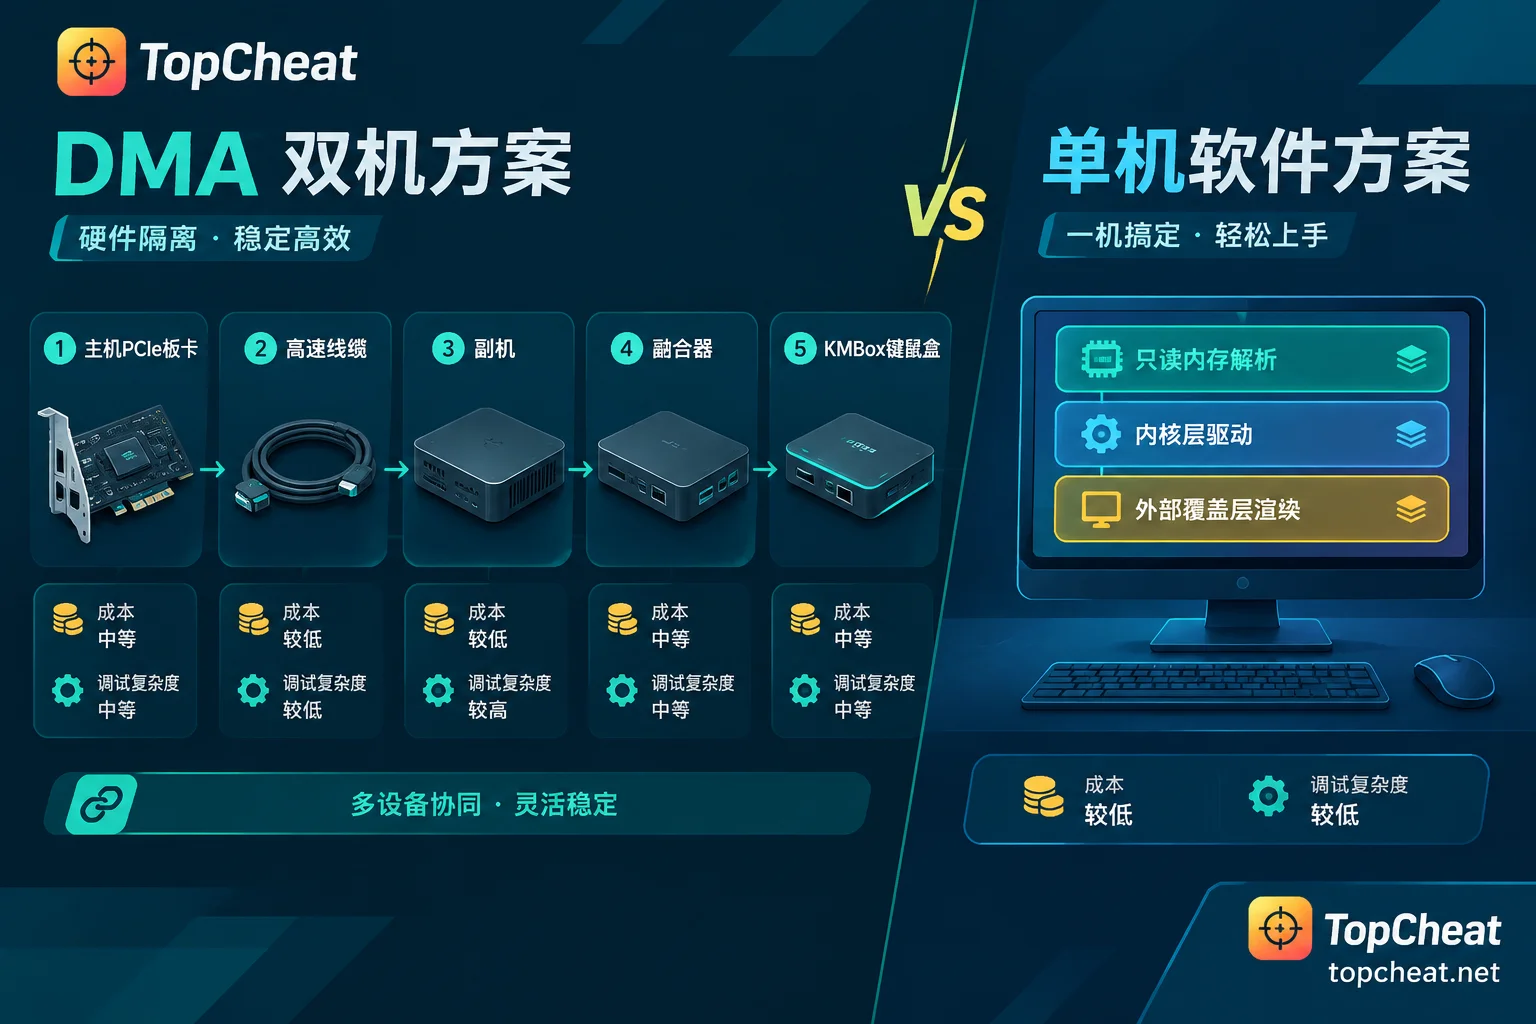
DMA的全称是Direct Memory Access,直接内存访问。硬件方案的典型结构是这样的:
- 在跑游戏的主机上插一块基于FPGA芯片的PCIe板卡;
- 这块卡绕过操作系统和CPU调度,直接从主板内存里物理读取游戏数据;
- 数据经高速线缆传到第二台副机,透视计算、ESP绘制、雷达界面全部在副机上跑;
- 画面再通过屏幕融合器(Fuser)或者干脆用第二块显示器呈现;
- 自瞄和压枪要落地,还得配一个KMBox之类的硬件键鼠盒,把鼠标指令从副机灌回主机。
结果就是:游戏主机上没有辅助进程、没有外挂文件、没有对游戏内存的写入操作。传统反作弊在应用层和系统进程里扫一圈,什么都扫不到。这是DMA真正的价值所在,也是它被神化的原因。
DMA挡不住的三件事
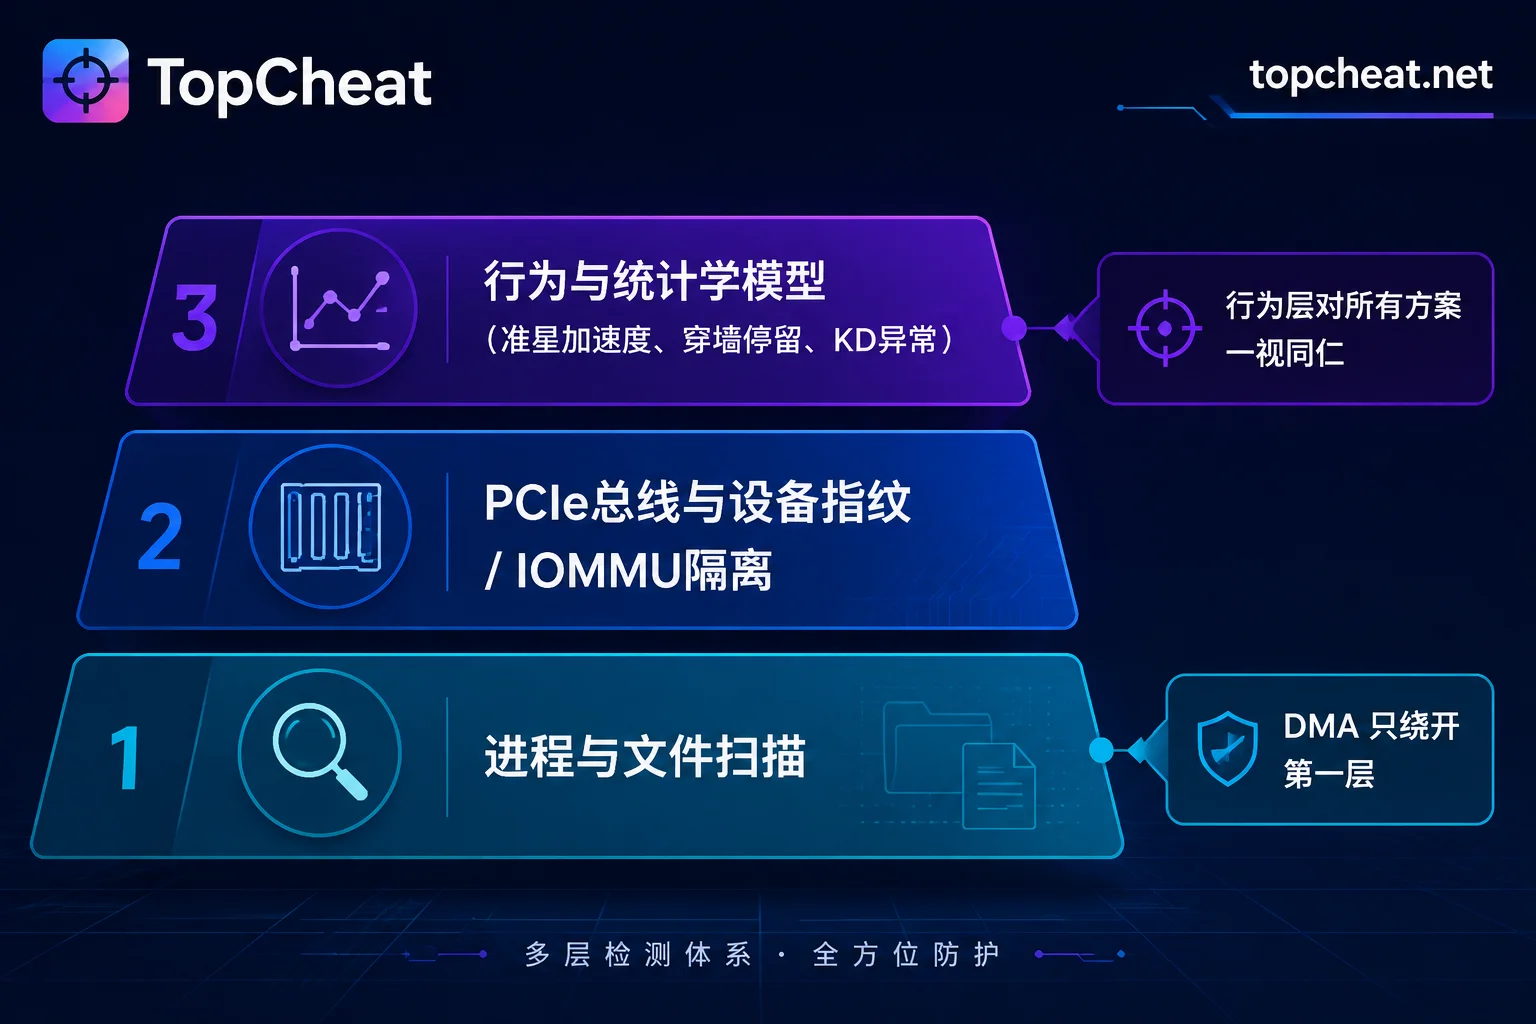
第一,PCIe这条路本身已经被盯上了。
现代反作弊早就把战线推到了硬件总线层。枚举PCIe设备ID、校验配置空间寄存器的指纹、分析设备响应的时序特征,这些手段可以直接识别出“不像正经外设”的板卡。特别是用公版固件的卡,一旦固件特征被提取出来,就是成批量的硬件级封禁,不是单个账号的事。
第二,系统层的防护正在关门。
主板层面的IOMMU(Intel叫VT-d,AMD叫AMD-Vi)配合Windows的Pre-Boot内核DMA防护,作用就是给设备访问内存加一层地址转换隔离。未经授权的PCIe设备想读任意物理地址,要么被隔离,要么直接触发Page Fault失效。有公开报道称拳头的Vanguard在更新中利用IOMMU来阻断DMA硬件的访问路径。各家反作弊的具体黑名单和签名规则不对外公开,但趋势是明确的:这条路只会越来越窄,而不是越来越宽。
第三,行为层对所有辅助一视同仁。
这是最容易被忽略的一条。服务器和反作弊会持续收集操作数据——击杀曲线、准星加速度、视线在墙后停留的时长、KD的统计学异常。你的辅助跑在哪台机器上,对这些数据没有任何影响。锁头锁得太干净、隔墙就开始跟人、压枪轨迹机械得像脚本,VAC Live、ACE的AI行为模型一样会标记你;就算模型没抓到,被对局里的人反复举报也会招来人工巡查。
换句话说,DMA买的是“进程隐蔽”,不是“行为安全”。很多花了大价钱上DMA最后还是出事的人,问题出在第三层,不在第一层。
纯软件方案靠什么保持稳定
“无需DMA”不等于回到早年那种粗暴DLL注入。现在做得认真的单机软件方案,在几个关键点上和十年前完全不是一回事:
只读内存解析,不做写入。 辅助只解析游戏内存中的坐标、状态、物品等数据,不向游戏的受保护内存区域写入或修改代码。内存完整性校验之所以能抓人,是因为有东西被改了;什么都不改,这一类校验就没有触发点。透视、雷达、物资过滤这些本质上是信息类功能,天然适合纯读取实现。
内核层(Ring 0)驱动防护。 通讯走内核驱动而不是用户态注入,配合动态清理驱动对象、消除句柄枚举特征等处理,让常规的句柄扫描和模块枚举找不到线索。
外部独立覆盖层渲染。 ESP和雷达画在游戏进程之外的独立层上,不挂钩游戏的渲染管线。再配合防直播截图(Bypass Screen Capture)处理,游戏本体截图、反作弊抓图和直播推流拿到的是干净画面。这一项对于经常开直播或者被要求录屏的人尤其实际。
拟人化的自瞄算法。 平滑度可调、准星轨迹带微抖和加速度曲线、磁性吸附而不是瞬时锁定,目的就是压低前面说的行为层特征。这部分是软件方案相对DMA的公平赛道——DMA的KMBox同样要解决这个问题,谁做得细谁的行为数据就干净。
独立分发与混淆编译。 通用特征库之所以危险,是因为成千上万人跑同一份二进制文件,一旦被逆向就是一锅端。分发时做混淆和差异化编译,能显著降低这种集体暴露的概率。
那我到底该选哪个
给几条实际的判断依据:
- 预算和折腾意愿。DMA整套要第二台电脑、PCIe板卡、融合器、KMBox,还要刷固件、调驱动、处理时序问题。买齐加上调试时间,门槛在几千元往上;纯软件方案一台电脑装好就能用,按天卡、周卡、月卡买,试错成本完全不是一个量级。
- 主板和BIOS环境。如果你的平台默认开启了内核DMA防护或者IOMMU相关选项,DMA的可用性本身就要打问号,而关掉这些选项又会引入新的风险。
- 功能需求类型。纯信息类功能(透视、雷达、物资价值过滤、撤离点标记)只需要读内存,软件方案实现起来并不吃亏;真正吃硬件隔离的是写入类改动,而这类功能在主流竞技游戏里本来就风险更高。
- 你的使用习惯。如果你打算全开、锁头、天天拉高KD,不管用什么方案都撑不久。反过来说,克制使用的前提下,软件方案的稳定性对大多数玩家来说够用。
对照TopCheat的产品来看
TopCheat在各游戏上走的都是单机纯软件路线,不需要第二台电脑、不需要插卡刷固件。按官网当前产品页公开的功能看,落点基本都在上面说的“只读信息 + 拟人化辅瞄”这条线上:
- CS2辅助提供骨骼透视、静默自瞄、雷达和本地皮肤修改。皮肤是本地显示,不进库存也不能交易;产品页区分官方匹配/Premier与第三方对战平台,FACEIT、5E这类平台的适配要单独看页面说明,不能套用。选型细节可以参考站内这篇CS2辅助怎么选。
- 三角洲行动辅助是人物透视、物资价值过滤、自瞄和机器码保护。烽火地带和全面战场的需求差别很大,支持范围以对应模式的说明为准。
- 无畏契约辅助包含方框透视、拟人自瞄、压枪和防直播截图——Valorant这边反作弊最激进,拟人化和防截图这两项的必要性也最直观。
- PUBG辅助是人物/载具/物资透视、磁性自瞄和雷达;Apex辅助是发光透视、预判自瞄、物资透视和无后座。
其他游戏的模块组合、支持模式、设备绑定与解绑条件、当前是否在维护或测试状态,各不相同,买之前在游戏目录里翻到对应页面核一遍最省事。
最后说清楚一点:没有哪种技术路线能承诺永不被检测,DMA不能,纯软件也不能。差别在于成本结构和失效方式。DMA把钱和时间砸在绕开进程层扫描上,而这一层的优势正在被IOMMU和PCIe指纹持续削弱;纯软件方案把工夫放在只读读取、内核层隐蔽和行为拟人上,代价低得多,又恰好覆盖了当下检测重心真正落脚的地方。对绝大多数只想正常打游戏的人来说,后者是更合适的性价比选择。


评论(0)